Två kritiska säkerhetshål i PHP, en teknik som driver många webbplatser, har fått myndigheter och säkerhetsföretag att uppmana till snabba åtgärder. Den 21 oktober släpptes akuta uppdateringar. Den 23 oktober kom ytterligare en varning om ett mer begränsat, närbesläktat problem. Läget i den här artikeln är kontrollerat den 24 oktober. [1] [2]
Namnet PHP2Shell kan låta som ett bekymmer enbart för programmerare. Men följderna kan beröra den som handlar på nätet, bokar en tjänst eller lämnar uppgifter till en förening. Det som står på spel är säkerheten i webbplatsens maskinrum. Det betyder däremot inte att varje besökares dator är smittad, eller att alla webbplatser har blivit angripna.
Vad är PHP – och varför berör det mig?
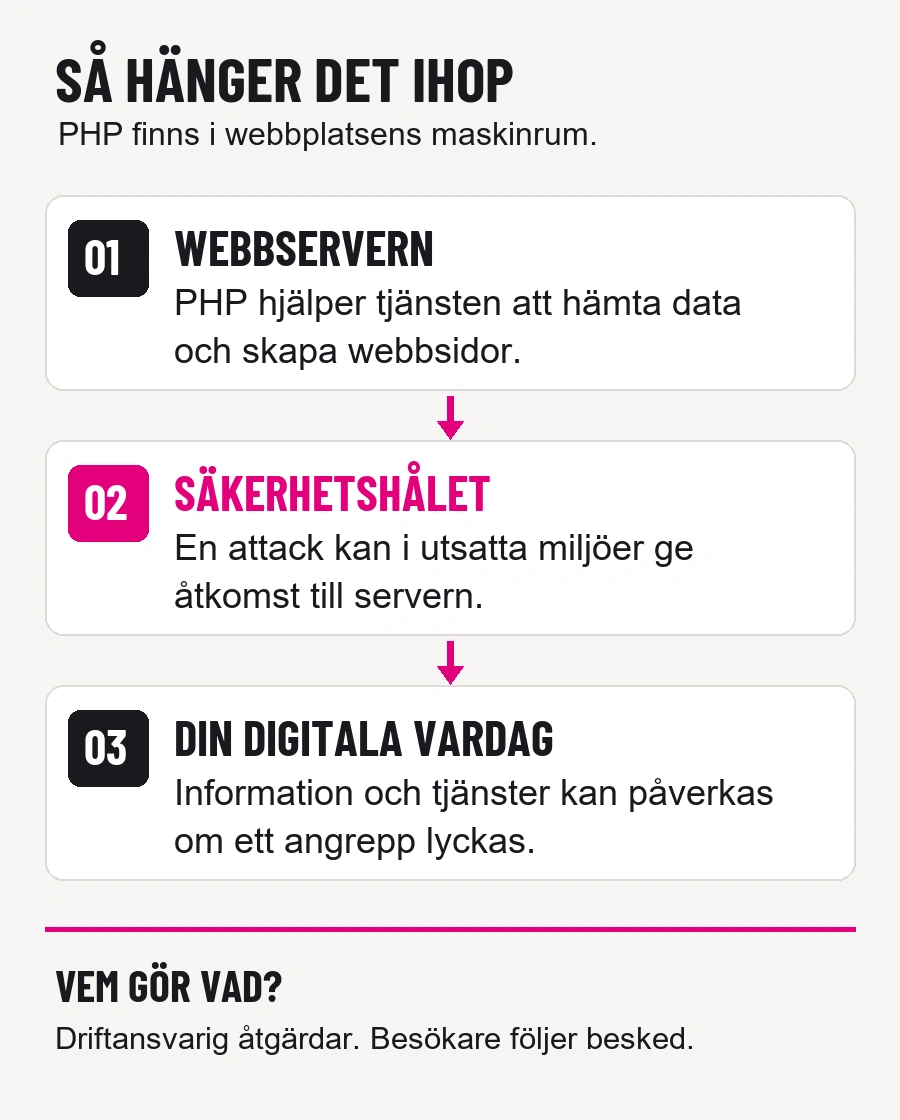
När du öppnar en webbplats ser du text, bilder och knappar. Bakom sidan kan en server använda PHP för att exempelvis hämta information ur en databas och sätta ihop innehållet som skickas till din webbläsare. PHP körs då hos den som driver tjänsten. Storbritanniens cybersäkerhetsmyndighet NCSC beskriver det som en central del av hur många dynamiska webbplatser fungerar. [3]
Det gäller alltså en del av infrastrukturen bakom nätets tjänster. Säkerhetsforskare har visat att de aktuella felen kan utnyttjas i miljöer med bland annat WordPress, Drupal och Joomla. Det är välkända system för att publicera webbplatser. Felet ligger i PHP, vilket innebär att även andra program som bygger på tekniken kan beröras. [4] [5]
För Västeråsbor är kopplingen vardaglig: företag, föreningar och kunder är beroende av att digitala tjänster fungerar. Exemplen beskriver möjliga användningsområden, inte konstaterade intrång hos några namngivna lokala verksamheter.
Vad kan en angripare göra?
De två ursprungliga sårbarheterna heter CVE-2026-109618 och CVE-2026-109619. CVE-numren är identitetsbeteckningar som hjälper leverantörer och tekniker att tala om samma fel. Svenska CERT-SE bedömer båda som kritiska, med allvarlighetsvärdet 9,2 av 10 enligt CVSS 4.0. [2]
I utsatta installationer kan en angripare få servern att köra kod utan att först logga in. Begreppet kallas fjärrkörning av kod, ofta förkortat RCE. Beroende på hur tjänsten är byggd kan följden bli åtkomst till information, ändrat innehåll eller att webbplatsen tas över. Det är möjliga konsekvenser av en lyckad attack, inte ett besked om att alla berörda tjänster redan har råkat ut för detta. [4] [5]
Det är också därför ett byte av lösenord i webbplatsens redaktion inte lagar själva felet. Den sårbara PHP-miljön måste åtgärdas av den som förvaltar servern eller tjänsten.
Angreppsförsök observerades före offentliggörandet
Amazon uppger att företagets övervakningssystem MadPot registrerade ett angreppsförsök redan den 17 oktober, fyra dagar före den offentliga informationen och uppdateringarna. Ytterligare försök observerades den 21 oktober. När tekniska demonstrationsprogram blev offentliga användes de snabbt mot företagets sensorer. [6]
Uppgifterna visar att hotet inte enbart är teoretiskt. Men sensorerna är särskilda miljöer för att upptäcka attacker. Amazons observationer säger inte hur många vanliga webbplatser som faktiskt har blivit komprometterade, och företaget uttrycker osäkerhet om de tidiga försökens förmåga att lyckas i riktiga produktionsmiljöer. Någon sådan totalsiffra redovisas därför inte här.
Vad behöver jag göra som vanlig besökare?
PHP-uppdateringen ska normalt göras av webbplatsens driftansvariga. Du behöver alltså inte leta efter ett särskilt PHP-program att installera på telefonen för att en tjänst du använder ska bli säker. Det följer av att problemet finns på serversidan. [3]
Det praktiska rådet är att följa information från de tjänster du använder. Om ett företag bekräftar att just dina uppgifter kan ha berörts, behöver du ta ställning till de instruktionerna. En allmän nyhet om en sårbarhet är däremot inte i sig ett bevis för att ditt konto har läckt.
Tillfälliga driftstörningar kan dessutom bero på skyddsåtgärder. Webbhotellet Inleed beskriver exempelvis att begränsningar av filuppladdningar infördes under arbetet med PHP2Shell. Sådana åtgärder kan märkas i ett formulär eller en uppladdningsfunktion, utan att det visar att just den webbplatsen har utsatts för intrång. [7]
Driver du en webbplats? Börja med rätt fråga
För ett mindre företag eller en förening är en bra första fråga till webbhotell eller webbyrå: Är vår faktiska PHP-miljö skyddad mot de två ursprungliga felen, och har ni även kontrollerat informationen som kom den 23 oktober?
Be om ett konkret svar för den tjänst ni använder. NCSC rekommenderar att verksamheter kartlägger var PHP finns, även i produkter från andra leverantörer, och prioriterar sådant som går att nå från internet. Att webbplatsens publiceringssystem är uppdaterat behöver inte betyda att själva PHP-miljön är det. [3]
CERT-SE uppmanar ansvariga att följa leverantörernas åtgärdsråd och undersöka tecken på intrång. Om en utsatt installation inte kan uppdateras behöver exponeringen begränsas. Tillfälliga filter och andra skydd får inte förväxlas med en fullständig rättning av de ursprungliga felen. [2] [1]
Kanadas cybersäkerhetscenter pekar bland annat på ovanliga processer, nya eller ändrade filer, oväntade konton och utgående nätverksanslutningar som sådant ansvariga bör undersöka. En installerad uppdatering hindrar inte att ett tidigare intrång redan kan ha lämnat spår. Därför hör kontroll av miljön ihop med själva uppdateringen. [8]
Vilka versioner innehåller rättningen?
PHP-projektets akuta utgåvor den 21 oktober var PHP 8.2.35, 8.3.36, 8.4.27 och 8.5.12. De rättar de två ursprungliga sårbarheterna. Äldre PHP-grenar kräver särskild kontroll av support och leverantörens säkerhetsuppdateringar. [1] [4]
Versionsnumret räcker dock inte alltid som kontroll. Leverantörer kan föra tillbaka säkerhetsfixar till en befintlig version, så kallad backportering. Inleed uppgav den 22 oktober att de två ursprungliga felen hade åtgärdats på företagets webbhotell och Managed-servrar. I vissa av deras miljöer kan versionsnumret fortfarande visas som exempelvis 8.3.35. Den uppgiften är därför inte ensam ett bevis för att installationen saknar skydd. [7]
Västerås radar använder Inleed som webbhotell. Uppgifterna ovan kommer från leverantörens offentliga driftinformation och ska inte läsas som en oberoende säkerhetsrevision av vår webbplats. Driftmeddelandet gäller de två ursprungliga CVE-numren.
Därför behövs även beskedet från den 23 oktober
Efter de första uppdateringarna identifierades ytterligare ett problem, CVE-2026-115560. Enligt CERT-EU berör det en ovanlig kombination av PHP-inställningar och hur ett program hanterar sessioner. Alla PHP-webbplatser omfattas alltså inte av just detta tillkommande angreppssätt. [4]
Uppdateringarna från den 21 oktober rättar inte det nya problemet. PHP-projektet beskriver en tillfällig inställningsändring för berörda miljöer i väntan på en kommande ordinarie rättning. Den bör bedömas av driftansvarig utifrån projektets aktuella instruktioner; det är inte en inställning som en vanlig webbplatsbesökare ska försöka ändra. [1] [8]
För den som beställer eller äger en webbplats är slutsatsen konkret: ta reda på vem som ansvarar för serverns uppdateringar och be den personen eller leverantören bekräfta läget. För oss som använder tjänsterna handlar det om att få tydlig information när något faktiskt berör våra konton eller uppgifter. Säkerheten bakom en vanlig webbsida är en gemensam angelägenhet, även när tekniken har ett namn de flesta aldrig behöver lära sig.
Här kommer uppgifterna från
[1] PHP-projektet: säkerhetsbesked 21 och 23 oktober ↗[2] CERT-SE: Kritiska sårbarheter i PHP, 21 oktober ↗[3] NCSC: Critical security issue affecting PHP ↗[4] CERT-EU: säkerhetsråd 2026-018, uppdaterat 23 oktober ↗[5] Wiz Research: PHP2Shell – teknisk bakgrund ↗[6] Amazon: observerade PHP2Shell-angreppsförsök, 21 oktober ↗[7] Inleed: driftinformation om PHP2Shell ↗[8] Canadian Centre for Cyber Security: AL26-026, uppdaterat 23 oktober ↗Källdatum: 23 okt 2026. Kontrollerad 24 okt 2026. Händelsedatum: 21 okt 2026.
Sammanfattningen är skriven med AI-stöd utifrån de länkade källorna. Meddela en rättelse.